【病毒分析】“白+黑”多层伪装下的银狐攻击活动分析:从社会工程诱饵到远控后门的完整攻击链
漏洞分析
样本概述 攻击者将恶意样本伪装成“2025 最新一批非法滞留海外 人员名单.exe”,利用社会工程学手段诱骗用户点击。样本在攻击链中运用安装包捆绑、白文件 DLL 劫持、 指令膨胀混淆、注册表持久化...
样本概述 ==== 攻击者将恶意样本伪装成“2025 最新一批非法滞留海外 人员名单.exe”,利用社会工程学手段诱骗用户点击。样本在攻击链中运用安装包捆绑、白文件 DLL 劫持、 指令膨胀混淆、注册表持久化、进程空洞注入及多阶段 ShellCode 解密等多种高级规避技术,最终在内存中解 密并执行功能完备的远控后门。具备屏幕控制、敏感信息窃取(如剪贴板)、杀软进程检测、虚拟货币劫持等恶意功能,对用户隐 私与资产安全构成严重威胁。 样本主要流程图如下: 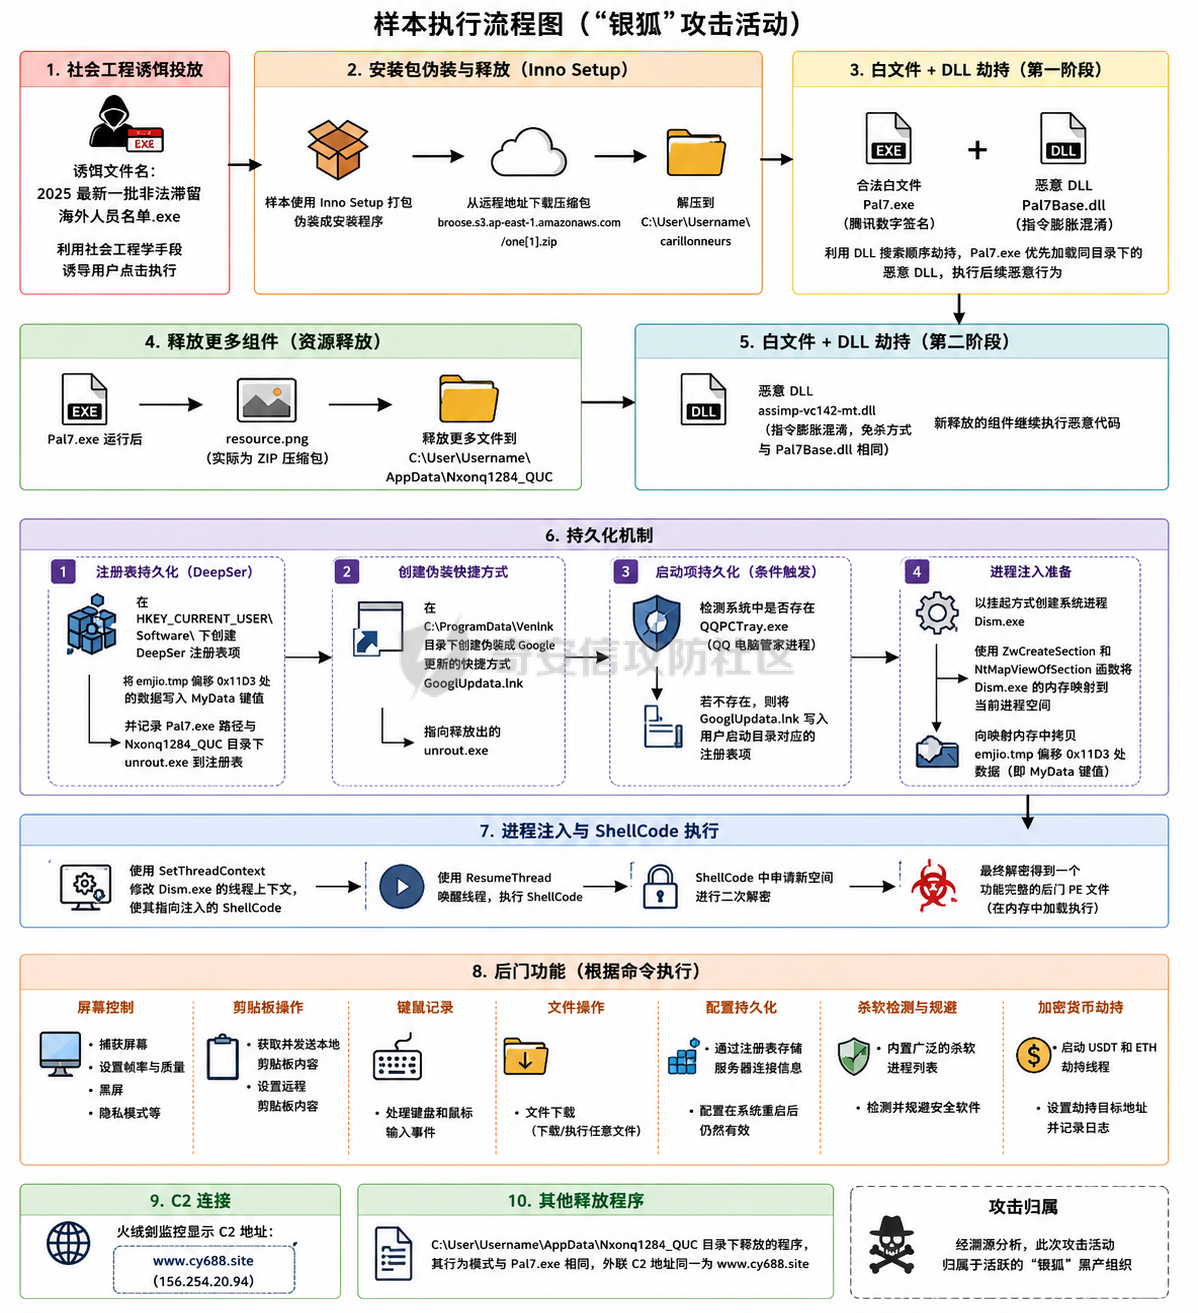 分析说明 ==== 衍生物释放 ----- 样本使用极具诱惑性的文件名“2025最新一批非法滞留海外人员名单.exe”,利用社会工程学手段诱导用户点击。样本使用Inno Setup打包工具伪装成安装程序,隐匿执行恶意代码。首次运行后,样本会从broose.s3.ap-east-1.amazonaws.com下载名为one\[1\].zip的压缩包,并将其解压至C:\\User\\Username\\carillonneurs目录。 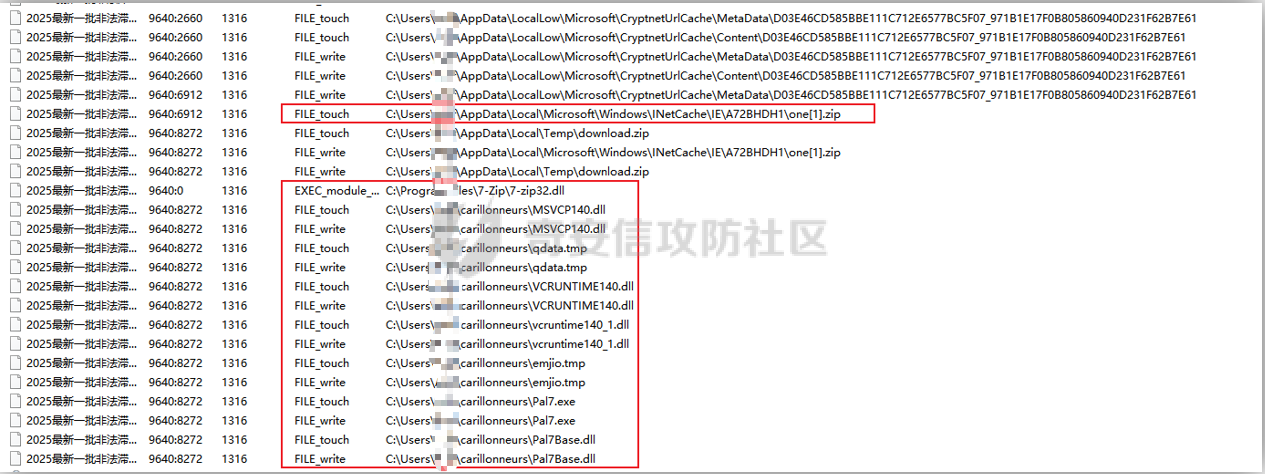 解压后的文件中,包含一个合法的、带有腾讯数字签名的白文件Pal7.exe。利用DLL搜索顺序劫持,使Pal7.exe优先加载同目录下的恶意DLL文件Pal7Base.dll,Pal7Base.dll使用了指令膨胀技术,插入大量无用代码以增大文件体积、绕过安全引擎的静态扫描,并拖慢分析人员的逆向工程速度。 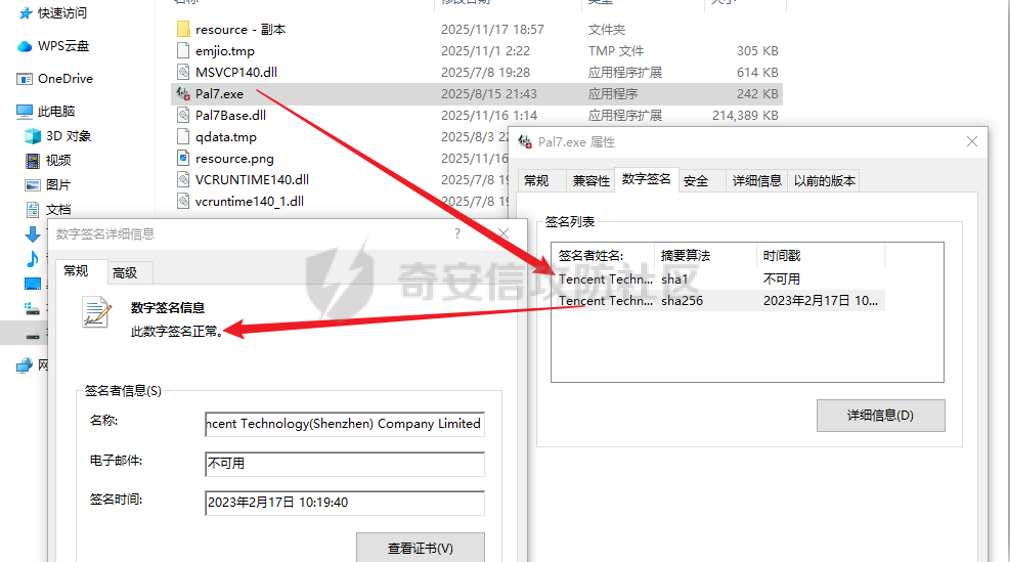 Pal7.exe执行后,会在C:\\User\\Username\\AppData下创建Nxonq1284\_QUC文件夹,并读取resource.png(实际为ZIP压缩包),释放更多文件到该目录。 新释放的样本同样采用“白+黑”方式,恶意DLLassimp-vc142-mt.dll的免杀方式与Pal7Base.dll相同。 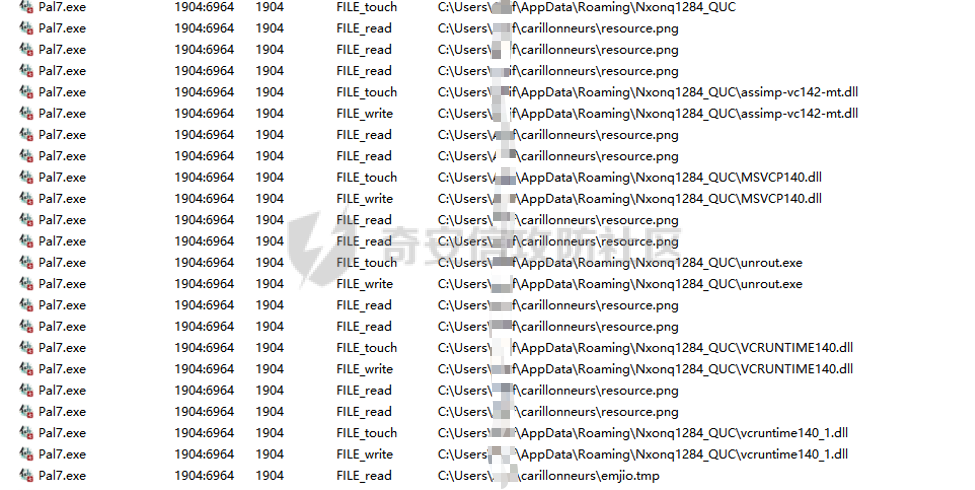 恶意行为 ---- 样本存在以下行为: 1、在HKEY\_CURRENT\_USER\\Software\\下创建DeepSer注册表项,并将从emjio.tmp文件偏移0x11D3处读取的数据,写入到MyData键值中。 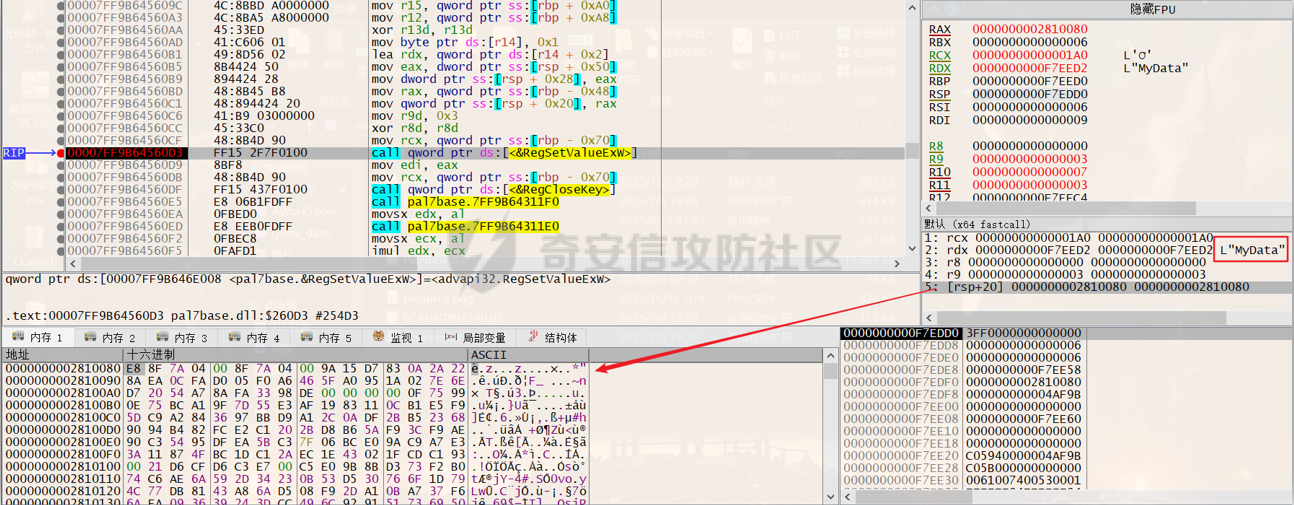 获取到当前程序(Pal7.exe)路径与Nxonq1284\_QUC目录下程序(unrout.exe)并将其添加到注册表。 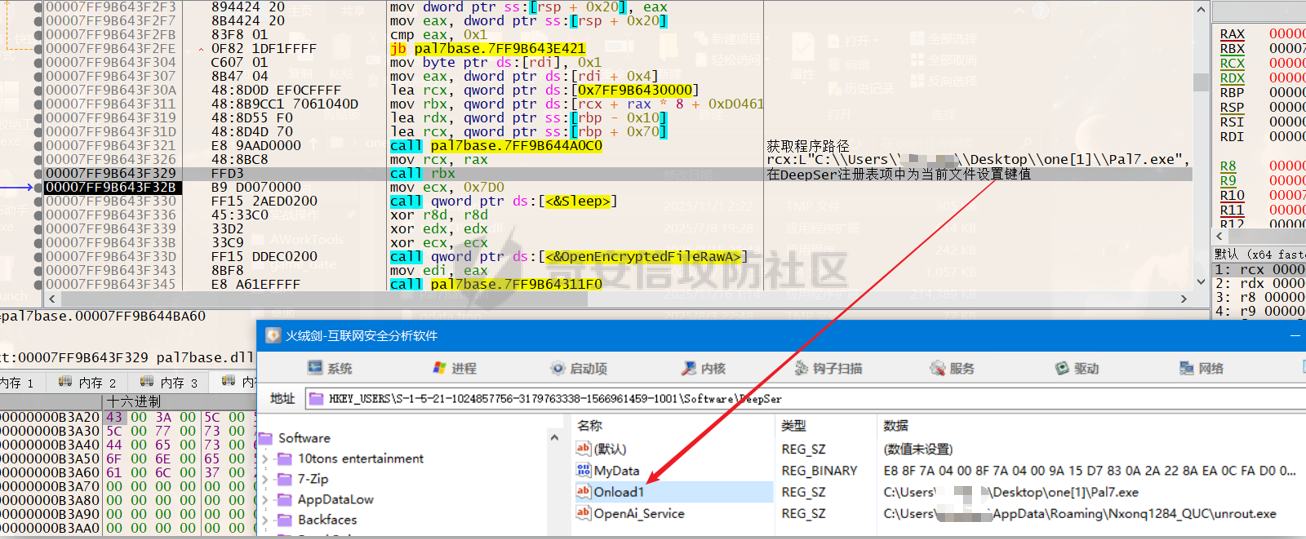 2、在C:\\ProgramData\\Venlnk目录下创建伪装成Google更新的快捷方式GooglUpdata.lnk,指向释放出的unrout.exe 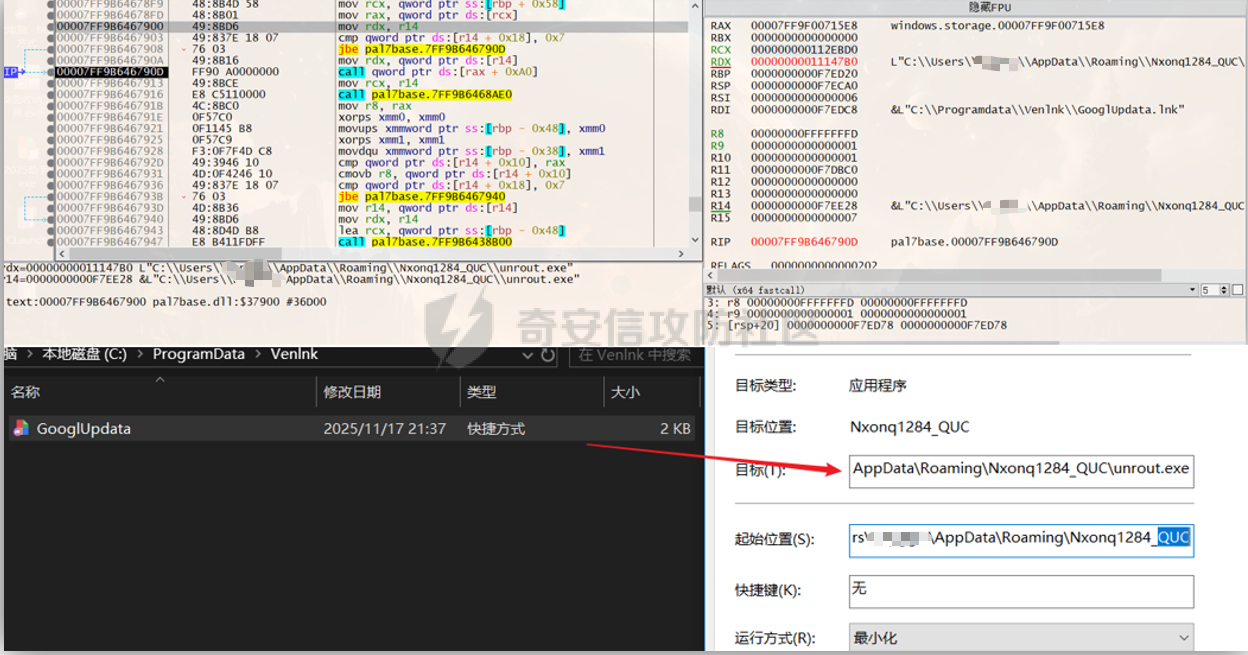 3、检测系统中是否存在QQPCTray.exe(QQ电脑管家进程),若不存在,则将GooglUpdata.lnk写入用户启动目录对应的注册表项。 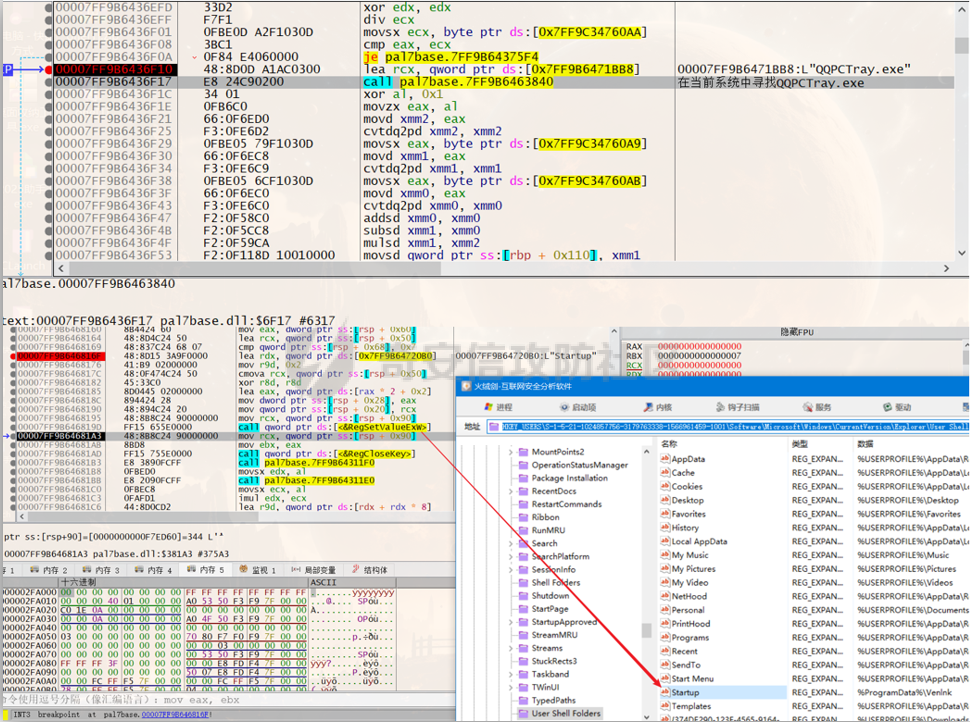 4、以挂起方式创建系统进程Dism.exe,利用ZwCreateSection和NtMapViewOfSection函数将Dism.exe的内存映射到当前进程空间。向映射的内存中拷贝emjio.tmp文件偏移0x11D3处数据(MyData键值)。使用SetThreadContext函数修改Dism.exe的线程上下文,使其指向注入的ShellCode,并唤醒线程执行。 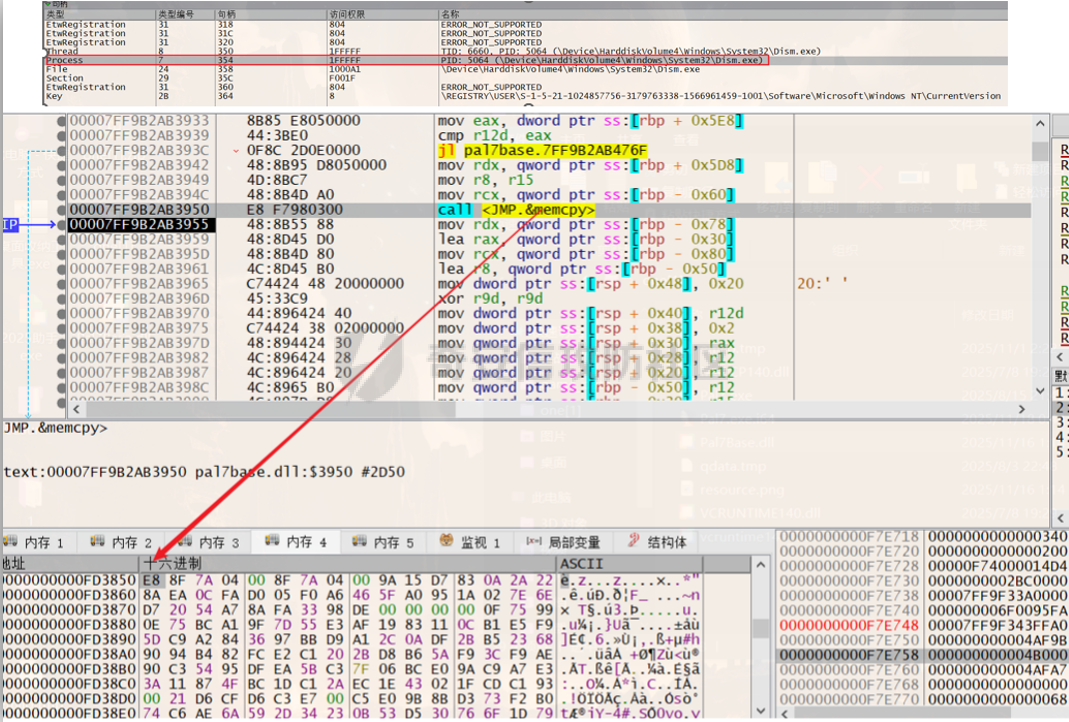 在shellcode中,申请新空间进行二次解密,最终得到一个功能完整的后门PE文件。此后门可根据命令实现以下功能: 屏幕控制:捕获屏幕、设置帧率与质量、黑屏、隐私模式等。 剪贴板窃取:获取并发送本地剪贴板内容,或设置远程剪贴板内容。 键鼠记录:处理键盘和鼠标输入事件。 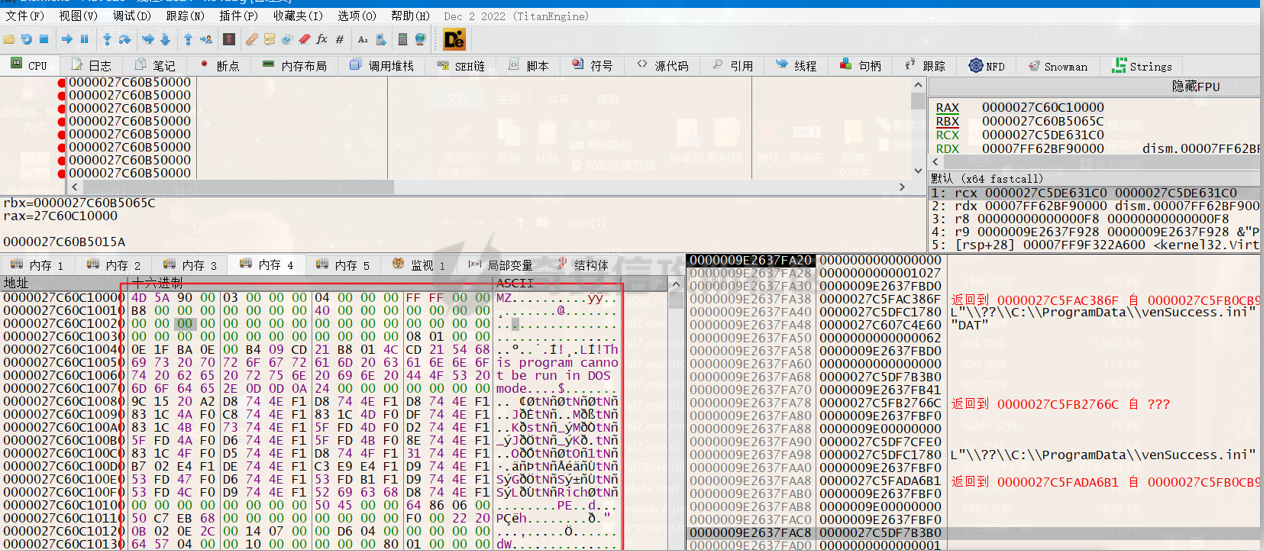 此外,在shellcode中,还具备以下功能: (1)内置一个广泛的杀软进程列表(如下图),用于检测并规避安全软件。 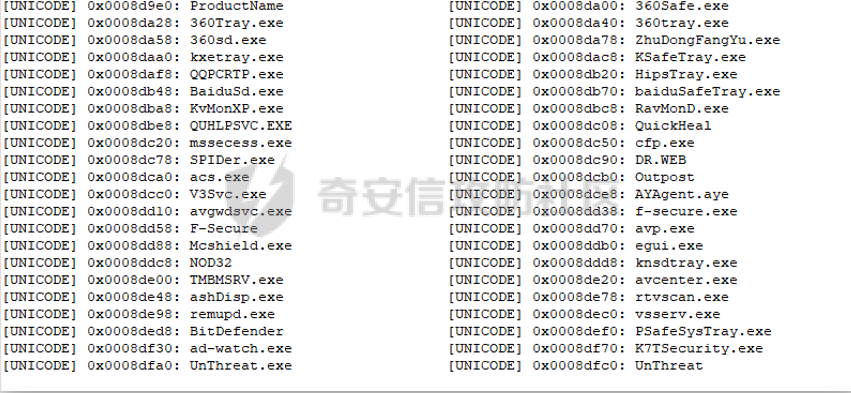 (2)具备文件下载功能 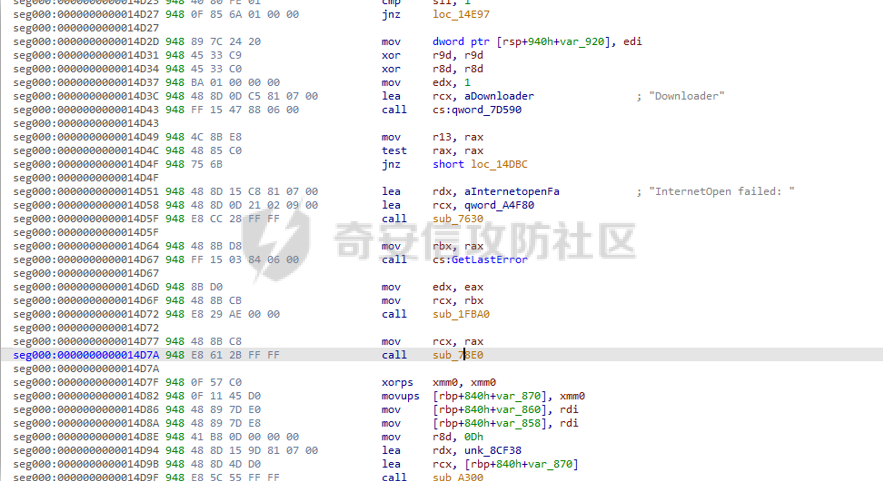 (3)通过注册表存储服务器连接信息,使得配置在系统重启后仍然有效 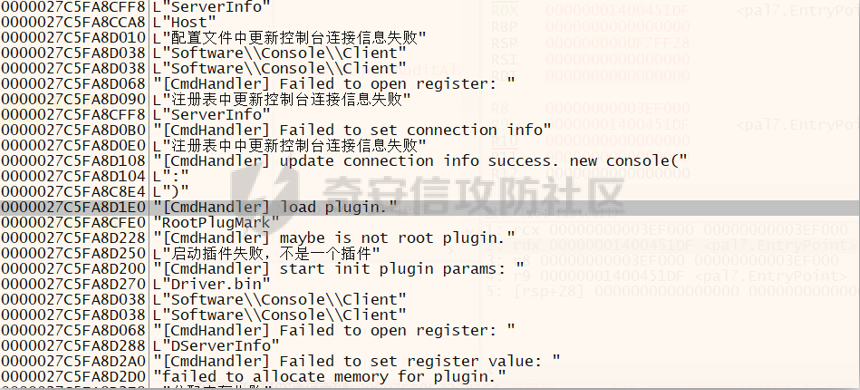 (4)启动USDT和ETH的劫持线程,设置劫持目标地址并记录日志 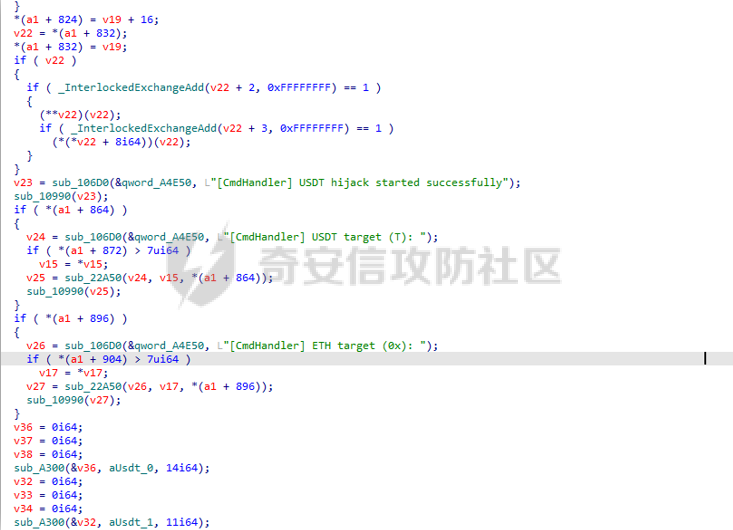 火绒剑监控进程,可以看到C2地址为156.254.20.94(`www.cy688.site`) 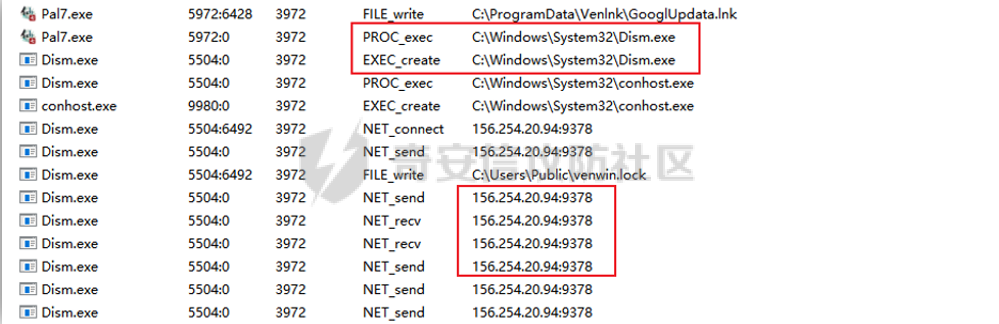 另一衍生物 ----- 释放到C:\\User\\Username\\AppData\\Nxonq1284\_QUC目录下的程序,其行为模式与Pal7.exe相同,外联C2地址同一为`www.cy688.site` 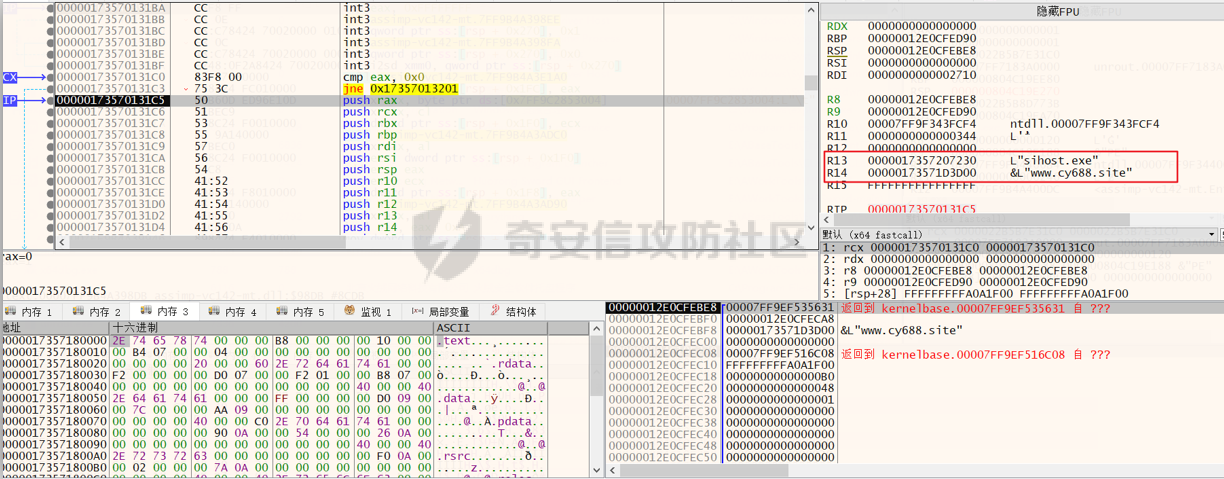 附录 == IOC: b65fac90ee4077fb8127609616d1da2fda1d3f5c 7bcda6ea3ab47da4bf7c5b7be59ee8c20adf67c3 ee7f41c9b89221dd26b46a7a1943b14b0797661f C&C `www.cy688.site` 156.254.20.94 broose.s3.ap-east-1.amazonaws.com
发表于 2026-10-22 09:00:00
阅读 ( 1088 )
分类:
其他
0 推荐
收藏
0 条评论
Dashboard
2 篇文章
×
温馨提示
您当前没有「奇安信攻防社区」的账号,注册后可获取更多的使用权限。
×
温馨提示
您当前没有「奇安信攻防社区」的账号,注册后可获取更多的使用权限。
×
举报此文章
垃圾广告信息:
广告、推广、测试等内容
违规内容:
色情、暴力、血腥、敏感信息等内容
不友善内容:
人身攻击、挑衅辱骂、恶意行为
其他原因:
请补充说明
举报原因:
×
如果觉得我的文章对您有用,请随意打赏。你的支持将鼓励我继续创作!